Red Teaming — моделирование реальных кибератак на организацию

Комплексная имитация реальных кибератак для проверки устойчивости организации, сотрудников и ИБ-процессов.
0+
Высококвалифицированных специалистов
0+ лет
Работы на рынке Беларуси
0/7
Работает центр технической поддержки

Что такое Red Teaming

Red Teaming — это комплексная проверка защищенности организации через имитацию действий реального злоумышленника. В отличие от классического тестирования на проникновение, Red Teaming оценивает не только инфраструктуру, но и людей, процессы, киберкультуру компании, эффективность мониторинга и скорость реагирования на инциденты.

Во время проекта специалисты Red Team моделируют действия квалифицированных атакующих: проводят разведку, анализируют инфраструктуру, используют методы социальной инженерии, фишинг, эксплуатацию уязвимостей и другие техники, применяемые в реальных целевых атаках. Главная задача — показать, что действительно произойдет при атаке на вашу организацию.

Red Teaming позволяет выявить скрытые цепочки компрометации, проверить эффективность защитных механизмов и понять, насколько компания готова к современным киберугрозам, включая APT-атаки, атаки на сотрудников и компрометацию критически важных сервисов.

Какие компаниям необходима услуга Red Teaming?

Red Teaming необходим организациям, для которых последствия успешной кибератаки могут привести к финансовым потерям, утечке конфиденциальной информации, репутационному ущербу или остановке бизнес-процессов.

Услуга особенно актуальна для:

  • финансовых организаций;
  • крупных производственных и промышленных предприятий;
  • ритейла и e-commerce;
  • государственных организаций;
  • компаний, работающих со специальными персональными данными;
  • организаций с критически важной инфраструктурой (КВОИ).
img
Какие задачи решает Red Teaming

Проверка реальной устойчивости компании

Формальное соответствие требованиям безопасности не гарантирует защиту от реальных атак. Red Teaming показывает, как инфраструктура, сотрудники и процессы поведут себя при целенаправленной атаке.

Выявление скрытых уязвимостей

Многие угрозы возникают не из-за одной ошибки, а из-за цепочки слабых мест: человеческий фактор, неправильные настройки, избыточные доступы, недостаточный контроль событий безопасности. Red Team помогает обнаружить именно такие сценарии.

Проверка Blue Team и SOC (ЦКБ)

Услуга позволяет оценить: скорость обнаружения атак; качество мониторинга; наличие слепых зон; эффективность реагирования; готовность ИБ-команды к сложным инцидентам.

Проверка сотрудников и киберкультуры

Даже современная система защиты может быть обойдена через фишинг, социальную инженерию или ошибки персонала. Red Teaming помогает оценить уровень осведомленности сотрудников.

Обоснование инвестиций в ИБ

По итогам проекта компания получает практический отчет с приоритизацией рисков и реальным пониманием того, какие угрозы действительно критичны для бизнеса.

Проверка устойчивости компании

Red Teaming позволяет оценить, как атака может повлиять на ключевые процессы компании: работу сотрудников, финансовые операции, клиентские сервисы и доступность критически важных систем.

Чем Red Teaming отличается от Пентеста

Red Teaming
Pentest

Red Teaming — это комплексная имитация действий киберпреступника


Цель

Проверка реальной устойчивости компании к атаке


Масштаб

Вся организация: люди, процессы и технологии


Сроки

от 3-6 месяцев


Методы

Реалистичные техники и нестандартные методы атак


Пентест — это проверка конкретной системы на наличие уязвимостей.


Цель

Поиск технических уязвимостей


Масштаб

Отдельный ресурс или система


Сроки

Обычно 2–3 недели


Методы

Заранее согласованные сценарии


Как проходит Red Teaming

Этапы могут отличаться в зависимости от специфики организации или индивидуальных пожеланий клиента.

1. Подготовка

На первом этапе определяются критически важные системы, бизнес-процессы и сценарии атак. Согласовываются рамки проекта, уровень допустимого воздействия и правила взаимодействия.

2. Разведка

Специалисты Red Team анализируют инфраструктуру компании, публичные данные, сотрудников, сервисы и возможные точки входа для атаки.

3. Атака

Команда проводит реалистичную атаку с использованием различных техник: эксплуатация уязвимостей, фишинг, социальная инженерия, обход защитных механизмов.

4. Проверка реагирования

Оценивается работа средств защиты, SOC и Blue Team. Насколько быстро обнаруживаются атаки, как реагируют специалисты и существуют ли слепые зоны в мониторинге.

5. Отчет

По итогам проекта заказчик получает подробный отчет с описанием сценариев атак, выявленных уязвимостей, потенциальных рисков и рекомендациями по усилению безопасности организации.
Почему выбирают iqData?
Команда iqData обладает практической экспертизой в проведении сложных проектов по моделированию кибератак.
Специалисты обладают международными практическими сертификациями: BSCP (Burp Suite Certified Practitioner); OSCP (OffSec Certified Professional).
Мы оцениваем не только технические средства защиты, но и реальные процессы безопасности внутри организации.
Комплексный подход к обеспечению безопасности клиента - от услуг, до поставок и внедрения сложных ИБ-решений.
Часто задаваемые вопросы
Чем Red Teaming отличается от качественного аудита информационной безопасности?
+ -

Аудит оценивает соответствие требованиям и наличие защитных механизмов. Red Teaming показывает, насколько защита действительно работает против реальных атакующих.

Можно ли проводить Red Teaming без ЦКБ или Blue Team?
+ -

Да.


В этом случае основной фокус делается на устойчивость инфраструктуры, процессов и сотрудников к реальным атакам.

Сколько длится проект Red Teaming?
+ -

Продолжительность зависит от масштаба инфраструктуры и целей проекта. Обычно Red Teaming занимает от нескольких месяцев до полугода.

Безопасны ли такие проверки для компании?
+ -

Да.


Все действия согласовываются заранее, а проект проводится по утвержденным сценариям и правилам взаимодействия, чтобы минимизировать риски для внутренних процессов.

Какие ключевые преимущества проведения Red Teaming для организации?
+ -

- Реалистичная оценка защищенности компании;
- Проверка готовности к современным кибератакам;
- Выявление скрытых рисков и цепочек компрометации;
- Проверка эффективности SOC и Blue Team;
- Повышение уровня киберкультуры сотрудников;
- Подготовка к сложным целевым атакам;
- Приоритизация устранения уязвимостей;
- Повышение устойчивости бизнеса к инцидентам;
- Обоснование бюджета на информационную безопасность.

Сколько стоит проведение Red Teaming?
+ -

Цена зависит от масштабов компании и методов проведения атаки.


Для наших партнеров, которые пользуются услугами нашего ЦКБ, или заказывают у нас услугу пентест, мы можем предложить выгодные условия для прохождения Red Teaming.

Получить бесплатную консультацию
Заполните форму, и наши менеджеры свяжутся с вами в ближайшее время
Спасибо, что оставили заявку.
Наши менеджеры свяжутся с вами в течение рабочего дня с 9 до 18 часов.

Наши партнеры — ведущие технологические компании

Все партнеры
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner

Блог компании

Все новости
DION. Первый месяц бесплатно
DION помогает командам оставаться на связи в любой период: стабильные видеовстречи, до 10 000 участников в конференции, чаты, звонки и трансляции.
13.10.2026
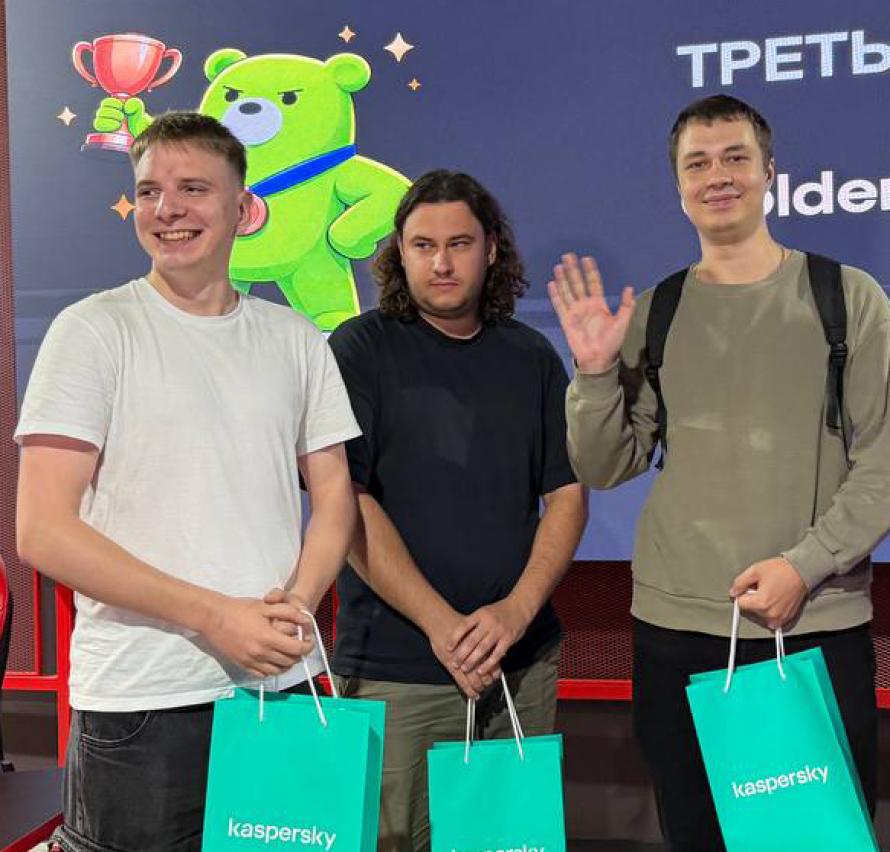
Команда ЦКБ iqData заняла 3 место на Kaspersky CTF 2026
Участникам предстояло расследовать кибератаки на реалистичных сценариях: анализировать индикаторы компрометации, работать с Threat Intelligence, восстанавливать цепочки действий злоумышленников.
22.09.2026
От роботов до цифровых двойников
17 сентября iqData совместно с партнерами провела конференцию для предприятий промышленности.
18.09.2026
Как воспользоваться налоговыми льготами на роботизацию
В материале разбираем, как предприятие может воспользоваться налоговыми льготами на роботизацию.
04.09.2026
Роботизация без потерь
Какие процессы стоит роботизировать в первую очередь, где технологии могут оказаться слишком дорогими и почему начинать нужно с экономики проекта разбирались с руководителем отдела цифровых технологий и роботизации iqData Олегом Елистратовым.
01.09.2026
Top 10 самых опасных уязвимостей веб-приложений
OWASP (Open Worldwide Application Security Project) опубликовала обновленную версию OWASP Top 10:2025. Это один из наиболее авторитетных мировых стандартов в области безопасности веб-приложений.
28.07.2026