Анализ защищенности ИТ-инфраструктуры организации от атак киберпреступников
0+
Высококвалифицированных специалистов
0+ лет
Работы на рынке Беларуси
0/7
Работает центр технической поддержки
Пентест (от англ. penetration test)
Метод выявления уязвимостей информационных систем организации, путем моделирования атаки киберпреступников. При пентесте используются те же инструменты и способы, которые применяют профессиональные хакеры. Это позволяет объективно оценить уровень защиты компании от целенаправленных атак. В идеальных системах пентест должен проводиться при каждом обновлении программного или аппаратного обеспечения, приложений. В целом, для организаций рекомендуется проводить тестирование на проникновение не реже 1 раза в год.
Зачем необходим пентест
Это самый эффективный способ выявления уязвимостей в ИТ-инфраструктуре компании. В отличии от других способов, надежность систем защиты информации проверяется в реальных условиях. В рамках такого взлома специалисты используют различные методы:
Поиск и эксплуатация уязвимостей с помощью специализированного ПО и в ручном режиме
Нагрузочное тестирование на ИТ-инфраструктуру организации
Использование методов социальной инженерии и фишинга
Тестирование веб-приложений и сайтов организации в интернете
Каким компаниям нужен пентест?
Любая компания, которая хранит в своем контуре персональные даннные и информацию, которая относится к коммерческой или государственной тайне, нуждается в регулярном проведении пентеста. Потому что он позволяет выявить возможные направления атак преступников. В первую очередь к таким компаниям относятся:
Финансовые структуры (банки, страховые и лизинговые компании)
Государственные организации (учреждения образования и здравоохранения, оборонные ведомства)
Компании с критической инфраструктурой (организации, чья деятельность влияет на жизнь общества)
Ретейл (так как хранит большие базы персональных данных о покупателях)
Иные организации
Виды пентеста
Анализ внешнего периметра
Эксплуатация известных и обнаруженных уязвимостей и ошибок, доступ к которым можно получить через интернет или веб-приложения, для организации проникновения в компанию.
Какие методы используются:
Open-Source Intelligence – поиск информации из открытых источников.
Сканирование внешних хостов.
Сканирования на уязвимости.
Анализ защиты электронной почты организации.
Тестирование сервисов совместной работы.
Продолжительность - до 1 месяца
Анализ внутреннего периметра
Анализ защищенности при атаках со стороны сотрудников компании или внешних подрядчиков. Проводится на базе клиента и удаленно.
Какие методы используются:
Open-Source Intelligence – поиск информации из открытых источников.
Cканированиt внешних хостов.
Сканирования на уязвимости.
Анализ защиты электронной почты организации.
Тестирование сервисов совместной работы.
Продолжительность - до 1 месяца
Тестирование сайта и веб-приложений
Анализ уязвимостей, которые могут быть использованы для проникновения, атаки на сайт или веб-приложение.
Какие методы используются:
Поиск информации в открытых источниках, а также в дарквеб, закрытых телеграм-каналах и пр.
Анализ веб-приложений от имени авторизованного/анонимного пользователя.
Сканирование веб-уязвимостей с помощью автоматизированных средств проверки.
Определение и эксплуатация ошибок контроля доступа.
Эксплуатация криптографических сбоев.
Поиск и анализ ошибок идентификации и аутентификации, нарушений целостности ПО
Различные атаки с целью выполнения кода на стороне сервера.
Перебор паролей пользователей в веб-приложении и для доступа к админке сайта.
Инъекции
Продолжительность - до 1 месяца
Социальная инженерия
Анализ на возможность проникновения с использованием социальной инженерии и фишинга.
Какие методы используются:
Open-Source Intelligence – поиск информации из открытых источников.
Фишинговые рассылки с имитацией вредоносных вложений
Продолжительность - до 1 месяца
Этапы проведения пентеста
Этапы и концепция пентеста детально согласовываются на этапе подготовки вместе со специалистами заказчика. Здесь указана общая схема.
1. Подготовка
На этом этапе проходит сбор информации о заказчике, а также выбор методики и инструментов, с помощью которых будет проводиться пентест.
2. Поиск уязвимостей
В автоматическом (с помощью ПО), а также в индивидуальном (ручном) режиме наши специалисты ищут известные и неизвестные уязвимости в инфраструктуре клиента.
3. Атака
Пентестеры iqData эксплуатируют найденные уязвимости в попытке преодолеть защиту организации. Делают это лично и в автоматическом режиме.
4. Анализ
После окончания стадии атаки пентестеры и специалисты по ИБ анализируют результаты проведенной операции и на этом основании готовят отчет.
5. Передача информации
В отчете четко прописаны все найденные уязвимости, их критичность, способы эксплуатации, а также рекомендации по устранению.
Почему мы?
Центр кибербезопасности
Все работы осуществляем на базе собственного аттестованного Центра кибербезопасности
Команда
Пентест проводим только силами собственных специалистов, без привлечения сторонних организаций.
Опыт
Имеем большой опыт по созданию и выстраиванию систем защиты информации в компании, а также проведение пентестов в разных организациях
Результат
В отчете мы четко прописываем все шаги для устранения найденных уязвимостей, а также указываем их критичность для организации.
Комплексность
Мы не только ищем уязвимости, но и поможем их устранить - путем обучения сотрудников или создания новой системы защиты информации.
Аттестация
По завершении пентеста мы можем провести аудит и последующую аттестацию вашей информационной системы.
Тестирование методом белого, серого и черного ящика
Пентест классифицируется по степени осведомлённости специалиста о внутренней архитектуре и инфраструктуре целевой системы.
Метод белого ящика (White Box Pentest)
Метод серого ящика (Gray Box Pentest)
Метод черного ящика (Black Box Pentest)
Тестирование на проникновение с полным доступом к исходному коду, архитектуре, конфигурациям и учётным данным, что позволяет глубоко анализировать логику приложения, выявлять скрытые уязвимости и оценивать реальную устойчивость защиты.
Доступы предоставляет заказчик на этапе старта пентеста.
Пентест с частичным доступом к информации о системе (например, схемы сети, ограниченные учётные данные или описание архитектуры). Этот метод позволяет моделировать атаку киберпреступников, которые уже успели провести предварительную разведку.
Доступы предоставляются заказчиком, либо наши специалисты самостоятельно пытаются прооести разведку.
Тестирование на проникновение без какой-либо информации о внутреннем устройстве системы. Специалист действует как внешний атакующий и выявляет уязвимости исключительно через анализ внешнего периметра и поведения сервисов.
Самый распространенный тип пентеста.
Отдельно можно выделить метод Социальной инженерии, при которой все доступы и информацию о системе пентестеры пытаются получить, используя сотрудников компании — через фишинг, вишинг и другие методы.
Часто задаваемые вопросы
Как часто надо проводить пентест?
+-
Рекомендуется проводить пентест не ранее 1 раза в год. Но в случае, если организация относится к сфере, которые пользуются наибольшим вниманием хакеров (госсектор, финансовые структуры), этот период необходимо сократить до 6 месяцев.
Оказываете ли вы услуги физического пентеста?
+-
Физический пентест подразумевает, что сотрудники нашей организации пытаются физически преодолеть защиту компании - попасть на территорию охраняемого объекта, к критически важным объектам (серверная, ЦОД, котельная, пункт охраны). В данный момент ни мы, ни другие организации в Беларуси, подобные услуги не оказывают.
Привлекаете ли вы другие компании для проведения пентеста?
+-
Весь анализ мы проводим собственными силами. В исключительных случаях, когда требуется проведение нестандартного тестирования, мы по согласованию с заказчиком можем привлечь к данным работам своих партнеров.
Кто проводит пентест в вашей организации?
+-
Тестирование на проникновение проводят профессиональные пентестеры, которые работают в нашем Центре кибербезопасности. Они прошли специализированное обучение и используют различные методы тестирования.
Если я хочу протестировать лишь определенные области своей инфраструктуры, можно ли это организовать не заказывая комплексный пентест?
+-
Да. Перед заключением договора мы отправим вам анкету, в которой вы сможете обозначить, что конкретно вы хотите тестировать. Все методы, которые мы будем использовать, будут прописаны в техническом задании.
Получить бесплатную консультацию
Заполните форму, и наши менеджеры свяжутся с вами в ближайшее время
Спасибо, что оставили заявку.
Наши менеджеры свяжутся с вами в течение рабочего дня с 9 до 18 часов.
DION помогает командам оставаться на связи в любой период: стабильные видеовстречи, до 10 000 участников в конференции, чаты, звонки и трансляции.
13.10.2026
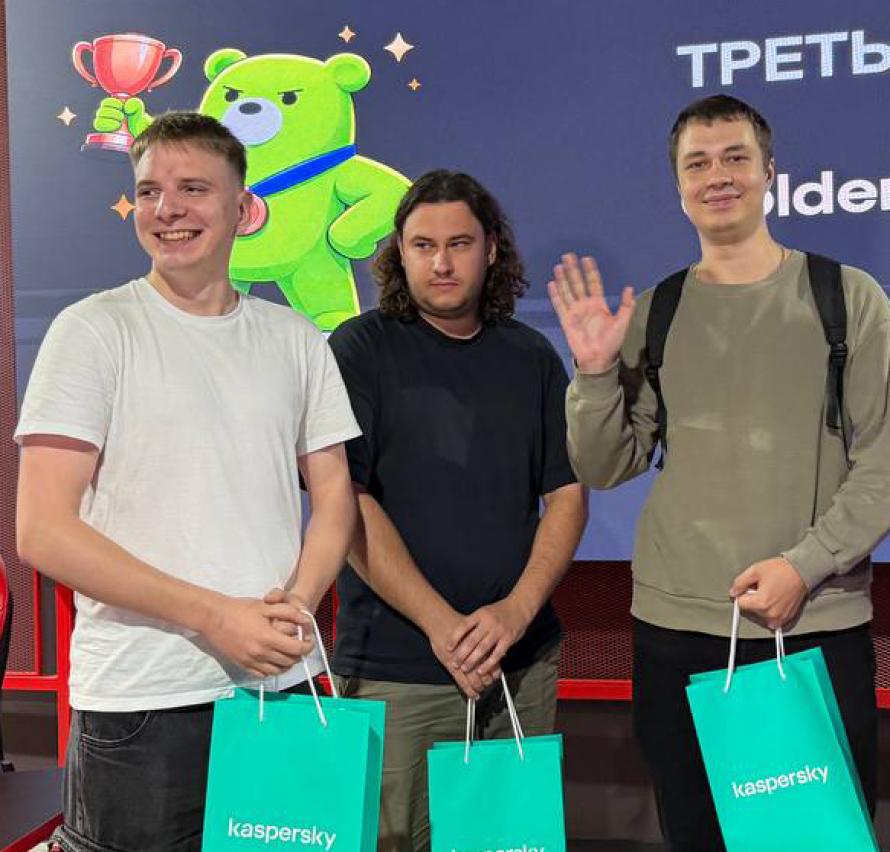
Команда ЦКБ iqData заняла 3 место на Kaspersky CTF 2026
Участникам предстояло расследовать кибератаки на реалистичных сценариях: анализировать индикаторы компрометации, работать с Threat Intelligence, восстанавливать цепочки действий злоумышленников.
22.09.2026
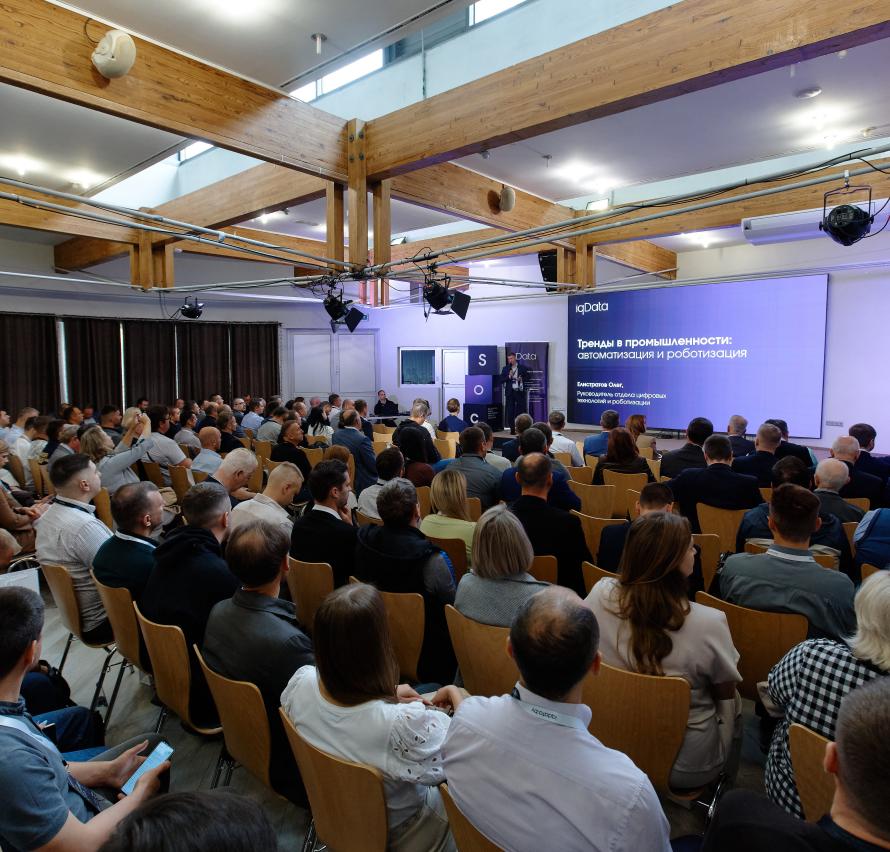
От роботов до цифровых двойников
17 сентября iqData совместно с партнерами провела конференцию для предприятий промышленности.
18.09.2026
Как воспользоваться налоговыми льготами на роботизацию
В материале разбираем, как предприятие может воспользоваться налоговыми льготами на роботизацию.
04.09.2026
Роботизация без потерь
Какие процессы стоит роботизировать в первую очередь, где технологии могут оказаться слишком дорогими и почему начинать нужно с экономики проекта разбирались с руководителем отдела цифровых технологий и роботизации iqData Олегом Елистратовым.
01.09.2026
Top 10 самых опасных уязвимостей веб-приложений
OWASP (Open Worldwide Application Security Project) опубликовала обновленную версию OWASP Top 10:2025. Это один из наиболее авторитетных мировых стандартов в области безопасности веб-приложений.
28.07.2026
Получить бесплатную консультацию
Заполните форму, и наши менеджеры свяжутся с вами в ближайшее время
Спасибо, что оставили заявку.
Наши менеджеры свяжутся с вами в течение рабочего дня с 9 до 18 часов.
Получить запись мероприятия
Заполните форму, и наши менеджеры свяжутся с вами в ближайшее время
Спасибо, что оставили заявку.
Наши менеджеры свяжутся с вами в течение рабочего дня с 9 до 18 часов.