SOAR

Оркестрация и автоматизация реагирования на инциденты информационной безопасности
0+
Высококвалифицированных специалистов
0+ лет
Работы на рынке Беларуси
0/7
Работает центр технической поддержки

Что такое SOAR

SOAR (Security Orchestration, Automation and Response) — это программная платформа, предназначенная для объединения различных средств информационной безопасности в единую экосистему, для автоматизации процессов реагирования и выполнения заранее подготовленных сценариев обработки инцидентов. Основой технологии являются три ключевых компонента: оркестрация, автоматизация и централизованное реагирование. Современная SOAR система получает события из SIEM, EDR, XDR, NGFW, WAF, почтовых шлюзов, сервисов анализа угроз и других источников. После этого платформа автоматически обогащает данные, определяет приоритет инцидента, запускает соответствующий плейбук и при необходимости выполняет необходимые действия без участия оператора.

iqData внедряет современные решения класса SOAR, помогая организациям сократить время реагирования, повысить зрелость процессов информационной безопасности и эффективно использовать существующую инфраструктуру.

Какие задачи решает SOAR
Внедрение SOAR позволяет автоматизировать практически весь жизненный цикл обработки инцидентов.
Автоматическое получение событий из различных средств защиты
Корреляция информации и обогащение инцидентов доп.данными
Автоматический запуск плейбуков реагирования
Документирование всех выполненных действий
Централизованное управление инцидентами безопасности
Формирование отчетности и аналитики
Преимущества внедрения SOAR

Быстрое реагирование

Большинство типовых операций выполняется автоматически за считанные секунды, что значительно сокращает время обнаружения и устранения угроз.

Единые процессы

Управление инцидентами безопасности осуществляется по заранее настроенным сценариям, благодаря чему все специалисты работают по единым стандартам.

Меньше ручной работы

SOAR автоматизирует рутинные задачи, освобождая аналитиков SOC для расследования действительно сложных инцидентов.

Меньше ошибок

Автоматическое выполнение плейбуков снижает влияние человеческого фактора и повышает стабильность процессов реагирования.

Простое масштабирование

SOAR-система легко интегрируется с новыми средствами защиты и адаптируется к развитию ИТ-инфраструктуры без кардинального изменения процессов.

Полная прозрачность

Все действия системы и специалистов фиксируются в едином журнале. Это упрощает аудит, контроль выполнения процедур, подготовку отчетности и последующий анализ каждого инцидента.
img

Зачем нужна SOAR

Без SOAR специалисты по информационной безопасности вынуждены вручную анализировать события, переключаться между десятками систем, выполнять однотипные действия и координировать реагирование. По мере роста инфраструктуры такой подход становится медленным, дорогим и повышает риск ошибок.

SOAR позволяет автоматизировать эти процессы, объединить все средства защиты в единую экосистему и значительно сократить время реагирования на инциденты. В результате команда ИБ тратит меньше времени на рутинные операции и больше — на расследование действительно сложных угроз.

Часто задаваемые вопросы
Чем SOAR отличается от SIEM?
+ -

SIEM собирает, хранит и анализирует события информационной безопасности, тогда как SOAR отвечает за автоматическое реагирование, выполнение плейбуков и управление инцидентами безопасности. Эти решения обычно используются совместно.

Кому необходима SOAR система?
+ -

SOAR система подходит организациям, имеющим Центр кибербезопасности, большое количество средств защиты или высокую нагрузку на специалистов информационной безопасности.

С какими вендорами работает iqData?
+ -

Мы работаем с решением SOAR от одного из лидеров рынка, компании Security Vision.

Получить бесплатную консультацию
Заполните форму, и наши менеджеры свяжутся с вами в ближайшее время
Спасибо, что оставили заявку.
Наши менеджеры свяжутся с вами в течение рабочего дня с 9 до 18 часов.

Наши партнеры — ведущие технологические компании

Все партнеры
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner

Блог компании

Все новости
DION. Первый месяц бесплатно
DION помогает командам оставаться на связи в любой период: стабильные видеовстречи, до 10 000 участников в конференции, чаты, звонки и трансляции.
13.10.2026
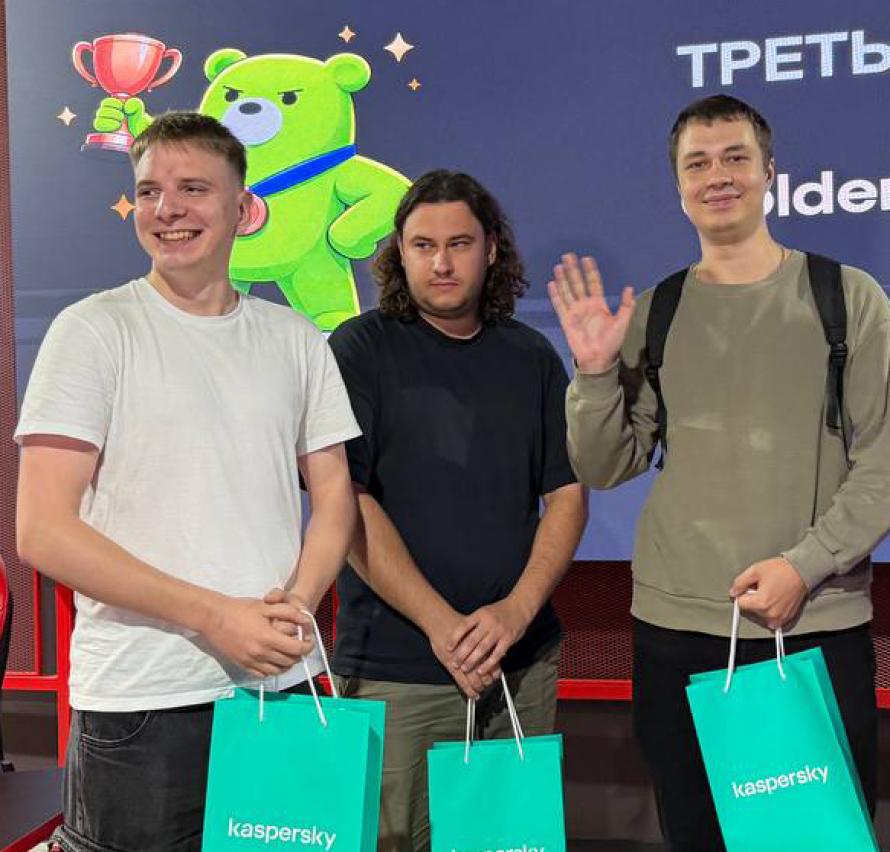
Команда ЦКБ iqData заняла 3 место на Kaspersky CTF 2026
Участникам предстояло расследовать кибератаки на реалистичных сценариях: анализировать индикаторы компрометации, работать с Threat Intelligence, восстанавливать цепочки действий злоумышленников.
22.09.2026
От роботов до цифровых двойников
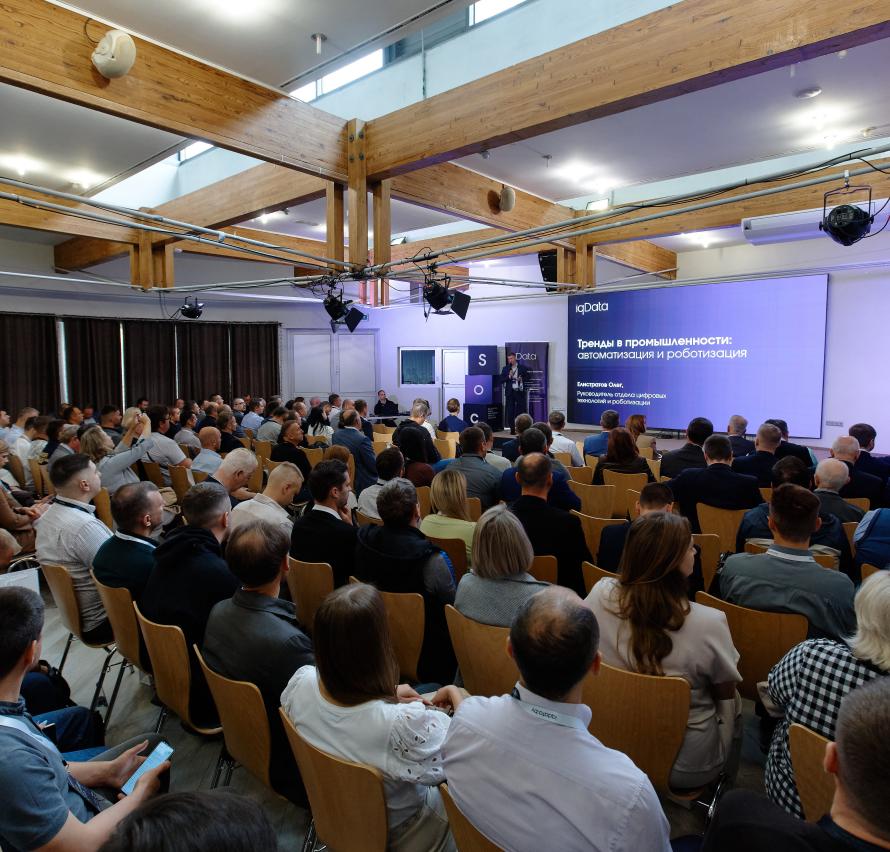
17 сентября iqData совместно с партнерами провела конференцию для предприятий промышленности.
18.09.2026
Как воспользоваться налоговыми льготами на роботизацию
В материале разбираем, как предприятие может воспользоваться налоговыми льготами на роботизацию.
04.09.2026
Роботизация без потерь
Какие процессы стоит роботизировать в первую очередь, где технологии могут оказаться слишком дорогими и почему начинать нужно с экономики проекта разбирались с руководителем отдела цифровых технологий и роботизации iqData Олегом Елистратовым.
01.09.2026
Top 10 самых опасных уязвимостей веб-приложений
OWASP (Open Worldwide Application Security Project) опубликовала обновленную версию OWASP Top 10:2025. Это один из наиболее авторитетных мировых стандартов в области безопасности веб-приложений.
28.07.2026