Решения «Лаборатории Касперского» для защиты компании
Линейка решений, которые дают организациям все необходимое для построения надежной и адаптивной системы кибербезопасности от «Лаборатории Касперского».
Комплексная защита от современных киберугроз
Линейка решений Kaspersky помогает выстроить многоуровневую систему информационной безопасности в компании - от предотвращения массовых атак до выявления сложных целевых угроз, расследования инцидентов и быстрого реагирования на действия злоумышленников.
EDR • Endpoint Detection and Response
Kaspersky EDR Expert (KEDR)
Система класса EDR предназначена для непрерывного мониторинга рабочих станций и серверов, выявления сложных киберугроз и оперативного реагирования на инциденты информационной безопасности. Решение обеспечивает прозрачность процессов на конечных устройствах и помогает специалистам обнаруживать атаки до их развития.
Платформа собирает, фиксирует и централизованно хранит телеметрию со всех подключенных конечных точек. Это позволяет проводить детальное расследование инцидентов, восстанавливать последовательность действий злоумышленника и анализировать длительные целевые атаки даже при компрометации, шифровании или уничтожении данных на рабочих местах.
Механизмы обнаружения используют поведенческий анализ, индикаторы атак (IoA), сопоставление с базой знаний MITRE ATT&CK и данные Kaspersky Threat Intelligence. Такой подход ускоряет расследование и помогает реагировать на угрозы до нанесения ущерба инфраструктуре.
Ретроспективный анализ событий безопасности
Расследование сложных и продолжительных атак
Поведенческое обнаружение угроз
Быстрое реагирование на инциденты
SIEM • мониторинг и корреляция событий
Kaspersky Unified Monitoring and Analysis Platform (KUMA)
SIEM-система предназначена для централизованного мониторинга, анализа и корреляции событий информационной безопасности. Решение помогает выявлять сложные киберугрозы, целевые атаки и аномальную активность, а также ускоряет расследование и реагирование на инциденты.
KUMA подходит организациям, в которых уже выстроены процессы информационной безопасности и есть специалисты, отвечающие за мониторинг, анализ событий и реагирование. Гибкая настройка позволяет адаптировать платформу под особенности инфраструктуры, требования бизнеса и отраслевые стандарты.
Платформа объединяет средства защиты «Лаборатории Касперского» и решения сторонних производителей в едином центре мониторинга. Система собирает события из разных источников, выполняет корреляцию и помогает выявлять взаимосвязанные атаки, включая инциденты на стыке IT- и OT-систем.
Единый центр мониторинга ИБ
Корреляция событий из разных источников
Поддержка корпоративной и промышленной среды
Сокращение времени обнаружения инцидентов
Anti-APT • защита от целевых атак
Kaspersky Anti Targeted Attack (KATA)
Комплексное решение для защиты от сложных целевых атак (APT) объединяет технологии сетевого анализа и EDR для выявления, расследования и оперативного устранения современных киберугроз. Платформа помогает обнаруживать атаки на ранних этапах, минимизировать риски компрометации и предотвращать развитие инцидентов.
Решение сочетает непрерывный мониторинг сетевого трафика, анализ поведения пользователей и устройств, а также глубокий контроль событий на рабочих станциях и серверах. Это позволяет выявлять известные и ранее неизвестные угрозы, включая многоэтапные сценарии атак, направленные на обход традиционных средств защиты.
Интеллектуальная автоматизация снижает нагрузку на службу ИБ: система выполняет первичный анализ инцидентов, выявляет взаимосвязи между событиями, формирует цепочку атаки и запускает заранее настроенные сценарии реагирования.
Обнаружение сложных APT-атак
Сетевой анализ и контроль конечных точек
Автоматизация защитных действий
Снижение нагрузки на специалистов ИБ
Единая экосистема обнаружения и реагирования
Решения можно использовать как самостоятельные инструменты или объединять в комплексную архитектуру защиты. Такой подход позволяет закрыть разные уровни инфраструктуры: конечные устройства, сетевой периметр, события информационной безопасности и сложные сценарии целевых атак.
KEDRКонтролирует рабочие станции и серверы, помогает расследовать инциденты на конечных точках.
KUMAОбъединяет события безопасности в едином центре мониторинга и ускоряет выявление угроз.
KATAПомогает обнаруживать сложные целевые атаки и автоматизировать защитные действия.
Для каких организаций подходят решения
Крупный бизнес с распределенной ИТ-инфраструктурой
Государственные организации и регулируемые отрасли
Промышленные предприятия и IT/OT-среды
Компании со зрелыми процессами информационной безопасности
Нужно подобрать решение под вашу инфраструктуру?
Специалисты iqData помогут оценить текущий уровень защиты, определить подходящие решения и выстроить комплексный подход к мониторингу, обнаружению и реагированию на инциденты информационной безопасности.
DION помогает командам оставаться на связи в любой период: стабильные видеовстречи, до 10 000 участников в конференции, чаты, звонки и трансляции.
13.10.2026
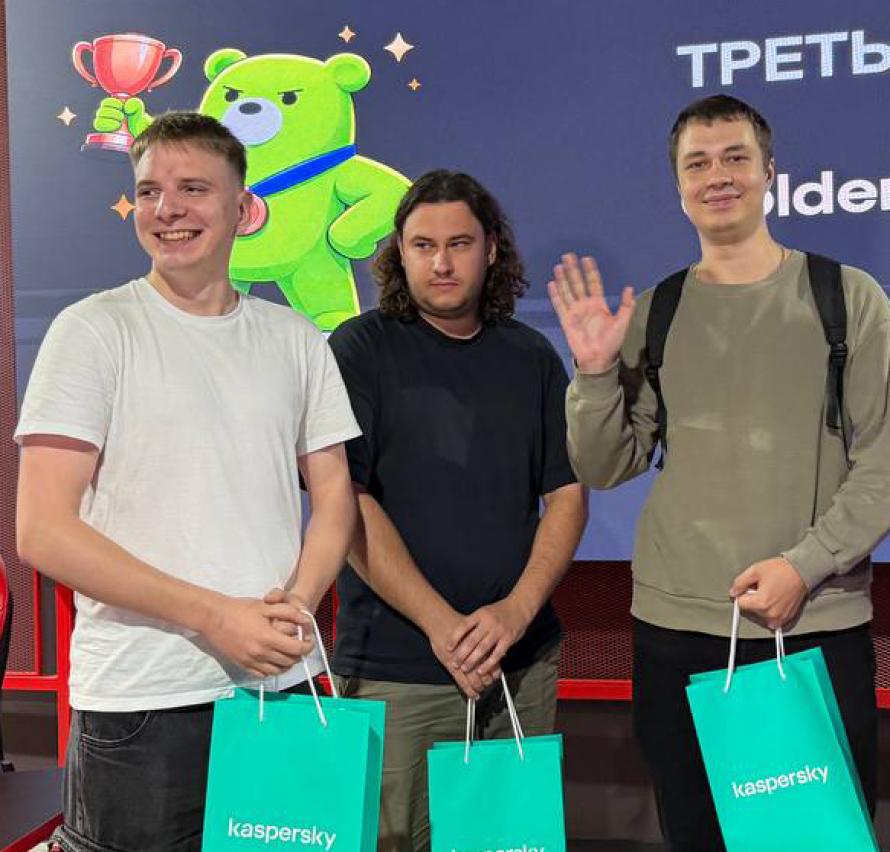
Команда ЦКБ iqData заняла 3 место на Kaspersky CTF 2026
Участникам предстояло расследовать кибератаки на реалистичных сценариях: анализировать индикаторы компрометации, работать с Threat Intelligence, восстанавливать цепочки действий злоумышленников.
22.09.2026
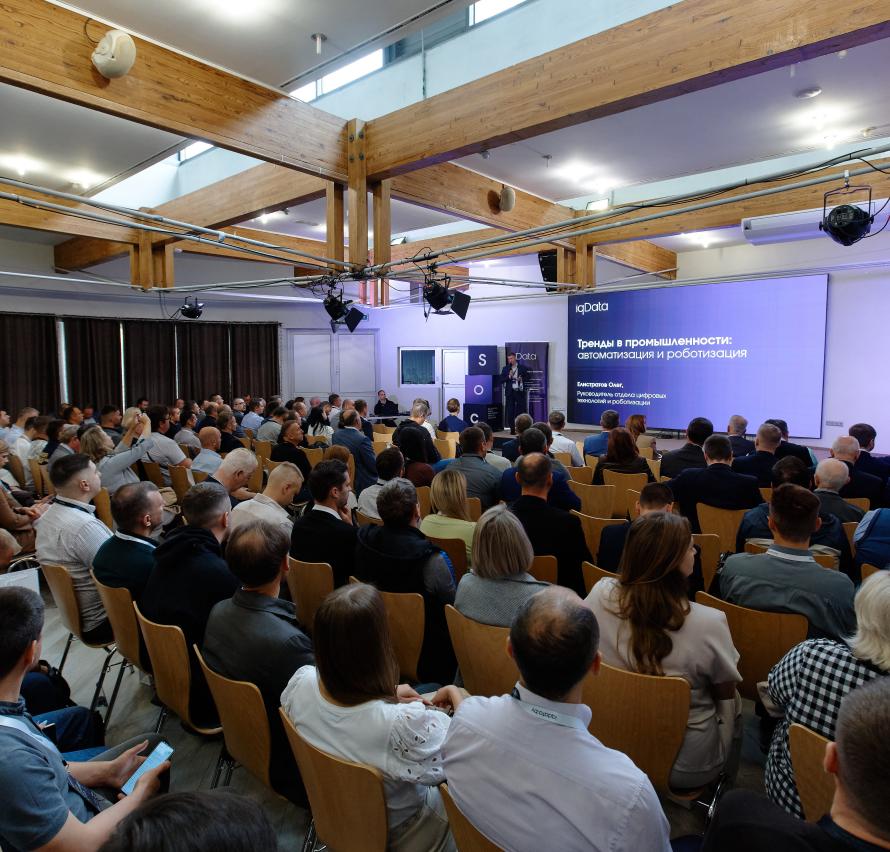
От роботов до цифровых двойников
17 сентября iqData совместно с партнерами провела конференцию для предприятий промышленности.
18.09.2026
Как воспользоваться налоговыми льготами на роботизацию
В материале разбираем, как предприятие может воспользоваться налоговыми льготами на роботизацию.
04.09.2026
Роботизация без потерь
Какие процессы стоит роботизировать в первую очередь, где технологии могут оказаться слишком дорогими и почему начинать нужно с экономики проекта разбирались с руководителем отдела цифровых технологий и роботизации iqData Олегом Елистратовым.
01.09.2026
Top 10 самых опасных уязвимостей веб-приложений
OWASP (Open Worldwide Application Security Project) опубликовала обновленную версию OWASP Top 10:2025. Это один из наиболее авторитетных мировых стандартов в области безопасности веб-приложений.
28.07.2026
Получить бесплатную консультацию
Заполните форму, и наши менеджеры свяжутся с вами в ближайшее время
Спасибо, что оставили заявку.
Наши менеджеры свяжутся с вами в течение рабочего дня с 9 до 18 часов.
Получить запись мероприятия
Заполните форму, и наши менеджеры свяжутся с вами в ближайшее время
Спасибо, что оставили заявку.
Наши менеджеры свяжутся с вами в течение рабочего дня с 9 до 18 часов.

 Облачные решения и сервисы безопасности
 Системная интеграция
 Управляемые услуги
 Обучение