Управление уязвимостями (VMaaS)

Обнаружение, анализ, приоритизация и устранение уязвимостей в IT-системах организации.
0+
Высококвалифицированных специалистов
0+ лет
Работы на рынке Беларуси
0/7
Работает центр технической поддержки

Управление уязвимостями как сервис (VMaaS) —

это облачная модель предоставления услуг, при которой компания передает внешнему провайдеру задачи по обнаружению, анализу, приоритизации и устранению уязвимостей в своих IT-системах. 

Выявление и устранение уязвимостей является жизненно важной частью  стратегии кибербезопасности, но с учетом сложности современных ИТ-сред управление этим вручную может оказаться невыносимым. VMaaS от iqData помогает вашей организации выявлять и устранять уязвимости, прежде чем ими могут воспользоваться.

Зачем необходимо управление уязвимостями
Управление уязвимостями работает непрерывно и адаптируется к новым угрозам, что делает его ключевым инструментом в борьбе с современными кибератаками.
Постоянная защита в режиме 24/7. VMaaS сканирует системы непрерывно, что снижает окно возможностей для взлома.
Экономия времени и ресурсов. Сервис включает инструменты для мониторинга, анализа и отчетности.
Адаптация к новым угрозам. Алгоритмы VMaaS автоматически обновляются, учитывая последние типы атак.
Фокус на бизнес-рисках. Сервис находит уязвимости и ранжирует их по уровню опасности для вашей компании.

Этапы управления уязвимостями

Управление уязвимостями — это непрерывный процесс, встроенный в ежедневную работу IT- и ИБ-команд.

Инвентаризация ИТ-инфраструктуры

Перепись всех активов компании - серверы, рабочие станции, облачные среды, контейнеры, SaaS-сервисы, сетевые устройства и приложения.

Поиск уязвимостей

Обнаружение устаревшего ПО, отсутствующих обновлений, небезопасных настроек, ошибок разграничения доступа и CVE.

Приоритизация рисков

Учитываются вероятность эксплуатации, наличие публичных эксплойтов, критичность системы и влияние на процессы

Устранение угроз

Применяются обновления, меняются конфигурации, вводятся меры защиты и временные ограничения доступа.

Контроль

Повторная проверка, чтобы подтвердить эффективность мер и исключить повторное появление уязвимости
Часто задаваемые вопросы
Чем VMaaS отличается от традиционных подходов к кибербезопасности?
+ -
Традиционная кибербезопасность часто фокусируется на реактивных мерах: устранении угроз и уязвимостей уже после их эксплуатации. VMaaS, напротив, использует проактивный подход. Он постоянно сканирует системы, выявляет потенциальные уязвимости до того, как их могут использовать злоумышленники. Это обеспечивает непрерывную защиту и позволяет адаптировать меры безопасности к динамично меняющемуся ландшафту киберугроз.
Подходит ли VMaaS для всех организаций?
+ -

Да.


Независимо от размера или отрасли, VMaaS полезен для любого бизнеса, использующего цифровые технологии. Особенно он актуален для организаций, работающих с конфиденциальными данными или в строго регулируемых сферах (финансы, здравоохранение и т.д.). Решения VMaaS гибко настраиваются под конкретные требования безопасности и нормативы, что делает их универсальным инструментом.

Кто несет ответственность за устранение найденных уязвимостей?
+ -
VMaaS фокусируется на обнаружении и приоритизации угроз. Исправление уязвимостей остается за клиентом, но многие провайдеры предоставляют пошаговые рекомендации и интеграцию с системами управления задачами.
Есть ли риски перегрузки сети из-за постоянного сканирования?
+ -
Мы настраиваем сканирование в "щадящем" режиме, чтобы минимизировать влияние на производительность. При необходимости можно задать расписание проверок вне рабочих часов.
Как обрабатываются ложные срабатывания?
+ -
Платформы используют машинное обучение для фильтрации шума. Клиенты также могут помечать ложные угрозы, чтобы улучшить точность алгоритмов.
Требует ли VMaaS специальных навыков для управления?
+ -
Интерфейсы большинства платформ интуитивно понятны. Для сложных сценариев провайдеры предоставляют обучение или выделяют персонального менеджера.

Получить бесплатную консультацию
Заполните форму, и наши менеджеры свяжутся с вами в ближайшее время
Спасибо, что оставили заявку.
Наши менеджеры свяжутся с вами в течение рабочего дня с 9 до 18 часов.

Наши партнеры — ведущие технологические компании

Все партнеры
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner

Блог компании

Все новости
DION. Первый месяц бесплатно
DION помогает командам оставаться на связи в любой период: стабильные видеовстречи, до 10 000 участников в конференции, чаты, звонки и трансляции.
13.10.2026
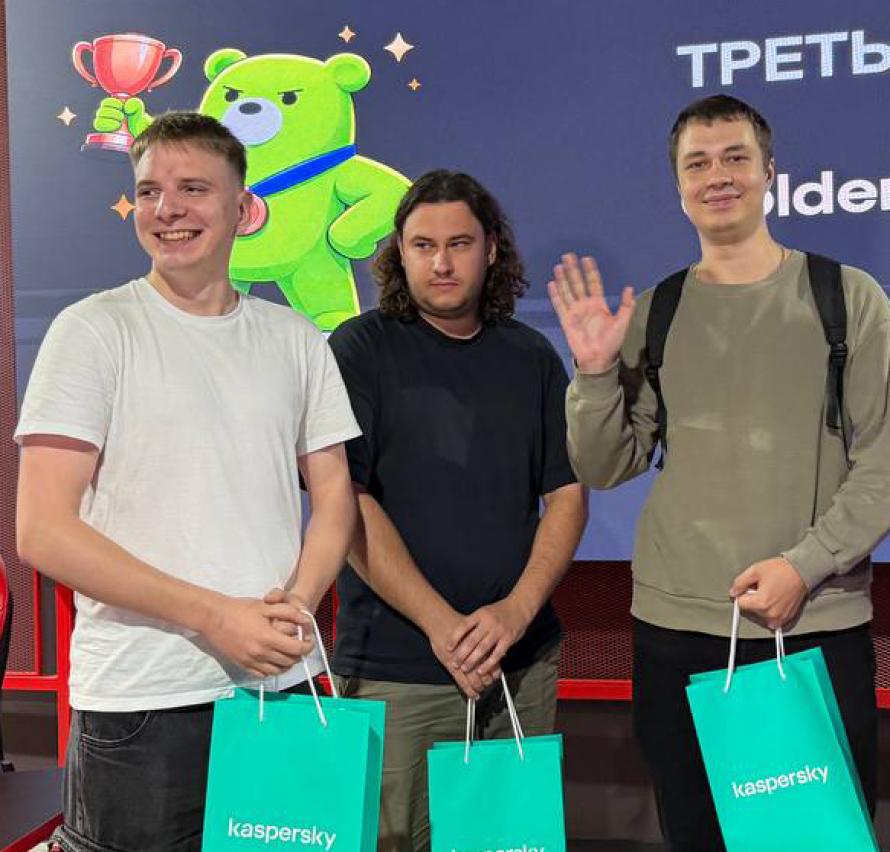
Команда ЦКБ iqData заняла 3 место на Kaspersky CTF 2026
Участникам предстояло расследовать кибератаки на реалистичных сценариях: анализировать индикаторы компрометации, работать с Threat Intelligence, восстанавливать цепочки действий злоумышленников.
22.09.2026
От роботов до цифровых двойников
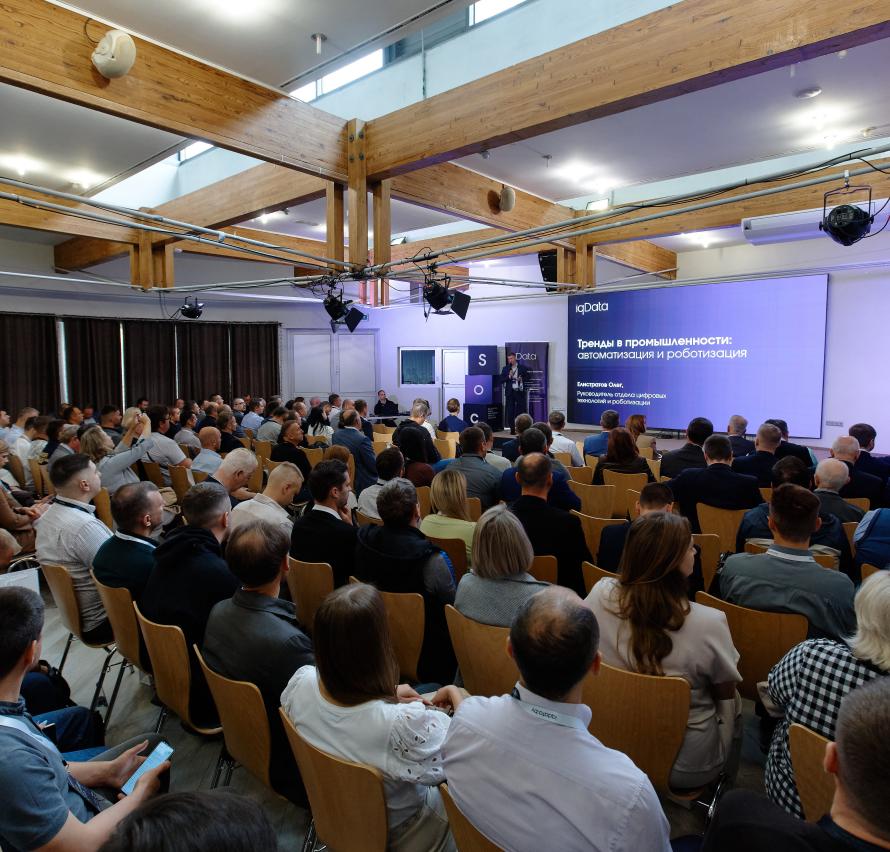
17 сентября iqData совместно с партнерами провела конференцию для предприятий промышленности.
18.09.2026
Как воспользоваться налоговыми льготами на роботизацию
В материале разбираем, как предприятие может воспользоваться налоговыми льготами на роботизацию.
04.09.2026
Роботизация без потерь
Какие процессы стоит роботизировать в первую очередь, где технологии могут оказаться слишком дорогими и почему начинать нужно с экономики проекта разбирались с руководителем отдела цифровых технологий и роботизации iqData Олегом Елистратовым.
01.09.2026
Top 10 самых опасных уязвимостей веб-приложений
OWASP (Open Worldwide Application Security Project) опубликовала обновленную версию OWASP Top 10:2025. Это один из наиболее авторитетных мировых стандартов в области безопасности веб-приложений.
28.07.2026