SIEM и SIEM как сервис

Сбор, анализ и мониторинга данных о событиях безопасности в реальном времени как сервис в нашем облаке или on-prem.
0+
Высококвалифицированных специалистов
0+ лет
Работы на рынке Беларуси
0/7
Работает центр технической поддержки

SIEM (Security information and event management) — 

система для сбора, анализа и мониторинга данных о событиях безопасности в реальном времени, что помогает выявлять и реагировать на потенциальные угрозы. Внедрение системы позволяет выявлять компьютерные атаки на раннем этапе, обнаруживать нарушение политик безопасности, а также проводить расследование инцидентов ИБ.

SIEMaaS (Security information and event management as a Service) — это SIEM, который наша компания предоставляет как облачную услугу. Причем неважно, располагаются ваши ресурсы в нашем облаке, или нет.

Как работает SIEM?

SIEM автоматически собирает логи из сетей, приложений и устройств, анализирует и коррелирует события, выявляет аномалии — от подозрительных входов до DDoS-атак — и формирует оповещения о потенциальных инцидентах безопасности. Система помогает централизованно контролировать инфраструктуру, ускорять обнаружение угроз и повышать эффективность реагирования на киберинциденты.

Современные SIEM-платформы позволяют оперативно обнаруживать:

  • подозрительные попытки входа в учетные записи;
  • аномальную активность пользователей;
  • DDoS-атаки и сетевые аномалии;
  • попытки несанкционированного доступа;
  • вредоносную активность и признаки компрометации;
  • инциденты, связанные с утечкой данных.
img
Ключевые преимущества использования SIEM

Мониторинг

SIEM объединяет события и логи из всех элементов инфраструктуры в единой системе, обеспечивая полный обзор состояния информационной безопасности компании.

Обнаружение угроз

Платформа анализирует события в режиме реального времени и помогает оперативно выявлять атаки, подозрительную активность и попытки компрометации.

Корреляция событий

SIEM сопоставляет данные из разных источников и выявляет сложные цепочки инцидентов, которые сложно обнаружить вручную.

Реагирование

Система формирует уведомления и помогает специалистам быстрее локализовать и устранить угрозу, минимизируя последствия для бизнеса.

Соответствие требованиям

СИЕМ упрощает хранение, анализ и подготовку отчетности по событиям безопасности для выполнения требований законодательства и стандартов.

Автоматизация

Автоматизация мониторинга и анализа снижает нагрузку на специалистов и позволяет сосредоточиться на действительно критичных инцидентах.

Преимущества и недостатки on-prem и cloud моделей SIEM

Традиционный SIEM (on-prem)
SIEMaaS — SIEM как сервис
Преимущества
  • полный контроль над инфраструктурой и данными;
  • возможность глубокой кастомизации и интеграции;
  • гибкая настройка политик безопасности;
  • хранение данных внутри корпоративного контура;
  • подходит для сложных и распределенных инфраструктур.
Недостатки
  • меньший уровень контроля над инфраструктурой;
  • зависимость от поставщика услуги;
  • ограничения по глубокой кастомизации;
  • требования к стабильному сетевому подключению;
  • возможные ограничения по размещению и хранению данных в отдельных отраслях.
Преимущества
  • быстрое внедрение без закупки оборудования;
  • снижение капитальных затрат и предсказуемая модель расходов по подписке;
  • простое масштабирование под рост бизнеса;
  • минимальная нагрузка на внутреннюю IT-команду;
  • оперативные обновления и поддержка платформы.
Недостатки
  • меньший уровень контроля над инфраструктурой;
  • зависимость от поставщика услуги;
  • ограничения по глубокой кастомизации;
  • требования к стабильному сетевому подключению;
  • возможные ограничения по размещению и хранению данных в отдельных отраслях.

Внедрение SIEM

Предлагаем комплексную работу по обеспечению информационной безопасности вашей организации.

1. Аудит

Анализируем IT-инфраструктуру, источники событий и требования к безопасности.

2. Проектирование

Определяем архитектуру SIEM, сценарии мониторинга и правила обработки событий.

3. Внедрение

Разворачиваем платформу, подключаем системы и настраиваем сбор логов.

4. Тестирование

Проверяем работу корреляции событий, уведомлений и сценариев обнаружения угроз.

5. Сопровождение

Обновляем правила анализа, оптимизируем SIEM и поддерживаем стабильную работу системы.
Часто задаваемые вопросы
Что такое SIEM простыми словами?
+ -

SIEM — это система централизованного мониторинга информационной безопасности, которая собирает и анализирует события из IT-инфраструктуры для выявления угроз и инцидентов.

Чем SIEM отличается от обычного мониторинга?
+ -

Обычный мониторинг отслеживает работоспособность инфраструктуры, а SIEM анализирует события безопасности, выявляет аномалии и помогает обнаруживать кибератаки.

Каким компаниям необходим SIEM?
+ -

SIEM подходит организациям с развитой IT-инфраструктурой, высокими требованиями к безопасности, большим количеством пользователей и критически важными сервисами.

Сколько времени занимает внедрение SIEM?
+ -

Срок внедрения зависит от масштаба инфраструктуры и количества подключаемых систем. В среднем базовое внедрение занимает от нескольких недель до нескольких месяцев.

Может ли SIEM предотвратить кибератаку?
+ -

SIEM помогает быстро обнаруживать угрозы и подозрительную активность, что значительно снижает риск успешной атаки и минимизирует последствия инцидентов.

Получить бесплатную консультацию
Заполните форму, и наши менеджеры свяжутся с вами в ближайшее время
Спасибо, что оставили заявку.
Наши менеджеры свяжутся с вами в течение рабочего дня с 9 до 18 часов.

Наши партнеры — ведущие технологические компании

Все партнеры
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner

Блог компании

Все новости
DION. Первый месяц бесплатно
DION помогает командам оставаться на связи в любой период: стабильные видеовстречи, до 10 000 участников в конференции, чаты, звонки и трансляции.
13.10.2026
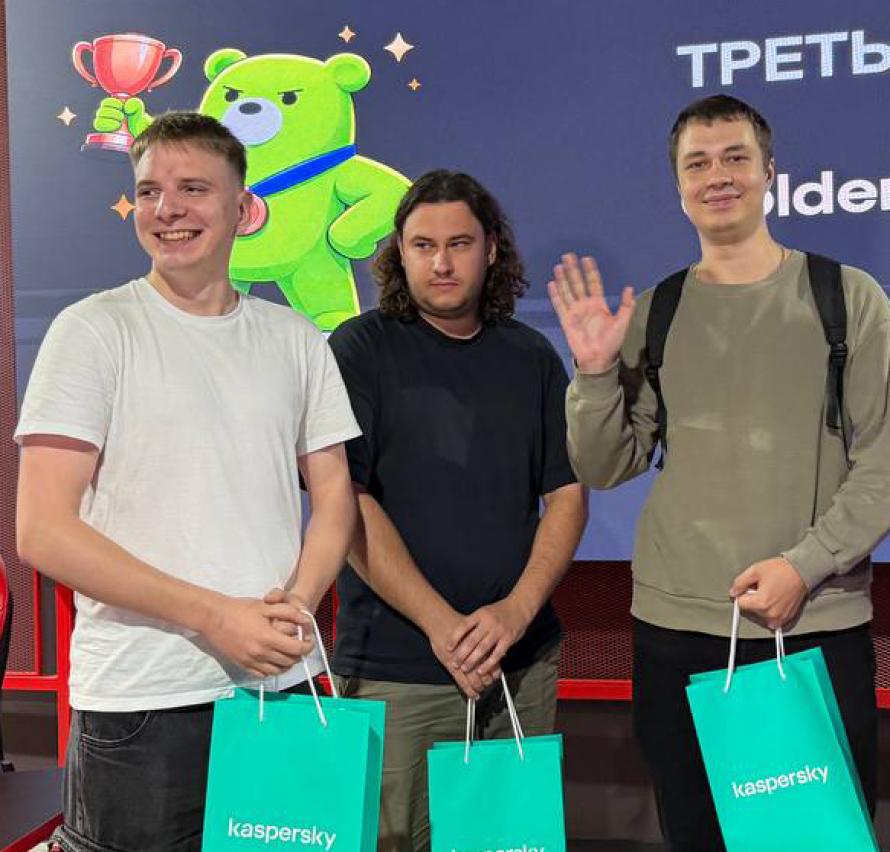
Команда ЦКБ iqData заняла 3 место на Kaspersky CTF 2026
Участникам предстояло расследовать кибератаки на реалистичных сценариях: анализировать индикаторы компрометации, работать с Threat Intelligence, восстанавливать цепочки действий злоумышленников.
22.09.2026
От роботов до цифровых двойников
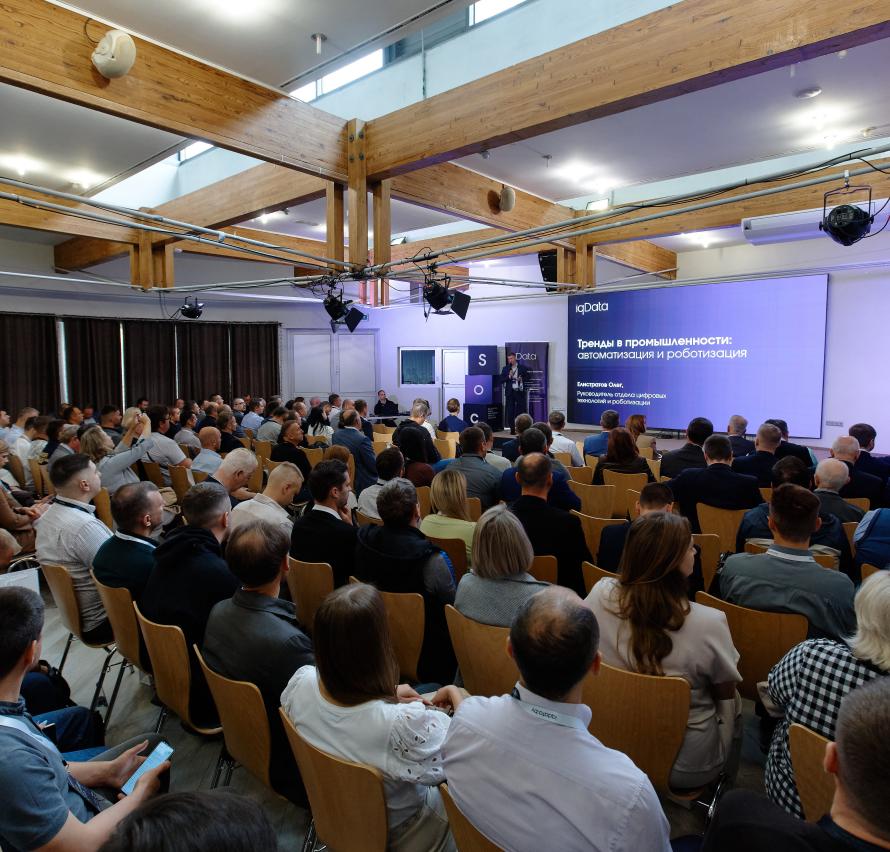
17 сентября iqData совместно с партнерами провела конференцию для предприятий промышленности.
18.09.2026
Как воспользоваться налоговыми льготами на роботизацию
В материале разбираем, как предприятие может воспользоваться налоговыми льготами на роботизацию.
04.09.2026
Роботизация без потерь
Какие процессы стоит роботизировать в первую очередь, где технологии могут оказаться слишком дорогими и почему начинать нужно с экономики проекта разбирались с руководителем отдела цифровых технологий и роботизации iqData Олегом Елистратовым.
01.09.2026
Top 10 самых опасных уязвимостей веб-приложений
OWASP (Open Worldwide Application Security Project) опубликовала обновленную версию OWASP Top 10:2025. Это один из наиболее авторитетных мировых стандартов в области безопасности веб-приложений.
28.07.2026