NGFW. Межсетевой экран нового поколения

Межсетевой экран следующего поколения on-prem и как услуга в нашем облаке
0+
Высококвалифицированных специалистов
0+ лет
Работы на рынке Беларуси
0/7
Работает центр технической поддержки

NGFW (Next Generation Firewall)

— это межсетевой экран нового поколения, который обеспечивает комплексную защиту корпоративной сети от современных киберугроз. В отличие от классических firewall-систем, NGFW анализирует не только IP-адреса и порты, но и сам трафик, приложения, действия пользователей и потенциально опасную активность внутри сети. Он объединяет функции межсетевого экрана, IPS/IDS, VPN, фильтрации веб-трафика, контроля приложений и предотвращения угроз в единой платформе безопасности.

Мы предлагаем NGFW как on-prem решение и как услугу в нашем облаке.

Возможности NGFW

Современные NGFW-решения объединяют широкий набор инструментов сетевой безопасности в единой платформе.

  • Контроль приложений. Определение и управление сетевыми приложениями независимо от используемых портов и протоколов.
  • IPS/IDS. Выявление и предотвращение сетевых атак, подозрительной активности и эксплуатации уязвимостей.
  • SSL Inspection. Проверка зашифрованного трафика для обнаружения скрытых угроз и вредоносной активности.
  • URL Filtering. Фильтрация веб-ресурсов и ограничение доступа к нежелательным сайтам.
  • VPN. Организация защищенного удаленного доступа для сотрудников и филиалов.
  • Интеграция с SOC и SIEM. Передача событий безопасности в системы мониторинга и реагирования на инциденты.
  • Zero Trust. Поддержка современных подходов к безопасности с минимизацией доверия внутри сети.
img
Какие задачи решает NGFW

Защита от сетевых атак

NGFW выявляет и блокирует попытки несанкционированного доступа, эксплуатацию уязвимостей, вредоносный трафик и современные сетевые угрозы.

Контроль приложений и пользователей

Система позволяет контролировать использование приложений, ограничивать нежелательные сервисы и формировать политики доступа для разных групп сотрудников.

Безопасный удаленный доступ

NGFW обеспечивает защищенные VPN-соединения для филиалов, удаленных сотрудников и партнеров компании.

Сегментация сети

Решение помогает разделять инфраструктуру на безопасные сегменты и ограничивать распространение угроз внутри сети.

Защита веб-ресурсов

NGFW фильтрует входящий и исходящий веб-трафик, предотвращает доступ к вредоносным ресурсам и снижает риск компрометации корпоративной инфраструктуры.

Централизованный контроль безопасности

Администраторы получают единый инструмент управления политиками безопасности, мониторинга событий и анализа сетевой активности.

Варианты реализации решения - услуга и on-prem

NGFW как услуга
NGFW on-Premise

NGFW как услуга (Firewall as a Service) — это облачная модель предоставления межсетевого экрана. Решение размещается в инфраструктуре провайдера, а заказчик получает готовую защищенную среду без необходимости закупки и обслуживания собственного оборудования.

Такой подход позволяет быстро внедрить NGFW, сократить капитальные затраты и передать техническое сопровождение экспертам по информационной безопасности. NGFW как сервис особенно подходит компаниям, которым важно быстрое масштабирование, централизованная защита филиалов и снижение нагрузки на внутреннюю IT-команду.


Преимущества:
  • отсутствие затрат на покупку оборудования;
  • быстрое подключение;
  • масштабирование под рост бизнеса;
  • обновления и сопровождение со стороны провайдера;
  • единая политика безопасности для филиалов;
  • прогнозируемые ежемесячные расходы.

On-Prem NGFW — это развертывание межсетевого экрана непосредственно в инфраструктуре заказчика. Такой формат обеспечивает максимальный контроль над системой безопасности и подходит организациям с повышенными требованиями к защите данных и внутренним регламентам.

On-Prem решение может быть интегрировано в существующую инфраструктуру предприятия, включая дата-центры, производственные сети, сегментированные контуры и критически важные сервисы. Этот вариант особенно востребован в крупных компаниях, промышленности, финансовом секторе и организациях, работающих с конфиденциальной информацией.


Преимущества:
  • полный контроль над инфраструктурой;
  • гибкая настройка политик безопасности;
  • работа в изолированных контурах;
  • высокая производительность;
  • интеграция с внутренними системами;
  • соответствие требованиям регуляторов.
img

Каким компаниям необходим NGFW

NGFW необходим организациям, которые работают с критически важными данными, используют публичные сервисы или имеют распределенную IT-инфраструктуру.

Решение особенно актуально для компаний:

  • с филиальной сетью;
  • с удаленными сотрудниками;
  • с высокими требованиями к доступности сервисов;
  • использующих облачную инфраструктуру;
  • работающих с персональными и финансовыми данными;
  • внедряющих Zero Trust и сегментацию сети;
  • модернизирующих устаревшие системы безопасности.

Схема подключения к NGFW

Предлагаем разные виды сотрудничества в зависимости от запроса заказчика.

1. Оставьте заявку

Наши специалисты уточнят задачи бизнеса, особенности инфраструктуры и требования к безопасности.

2. Анализ инфраструктуры

Оценим текущую сетевую архитектуру, точки доступа, филиалы и потенциальные риски.

3. Подберем NGFW

Предложим оптимальную модель внедрения — NGFW как сервис или On-Prem решение.

4. Внедрение и настройка

Настроим политики безопасности, VPN, фильтрацию трафика и интеграцию с существующими системами.

5. Передача в эксплуатацию

Обеспечим техническую поддержку, обновления и сопровождение системы безопасности.
Почему выбирают нас
Предлагаем комплексный подход к защите корпоративной инфраструктуры — от аудита и проектирования до внедрения и сопровождения NGFW-решений.
Комплексная экспертиза в IT и ИБ
Внедрение NGFW как сервиса и On-Prem решений
Интеграция с ЦКБ и SIEM
Поддержка распределенной инфраструктуры
Сопровождение и мониторинг 24/7
Помощь в модернизации систем безопасности
Часто задаваемые вопросы
Чем NGFW отличается от обычного firewall?
+ -

Классический firewall фильтрует трафик по IP-адресам и портам, тогда как NGFW анализирует приложения, пользователей, зашифрованный трафик и угрозы в режиме реального времени.

NGFW как услуга или On-Prem, что выбрать?
+ -

Выбор между NGFW как сервисом и локальным внедрением зависит от требований бизнеса, архитектуры инфраструктуры и модели эксплуатации.


NGFW как услуга оптимален для компаний, которым важны быстрое подключение, минимальные капитальные затраты и централизованное управление распределенной инфраструктурой. Такой формат снижает нагрузку на внутренние IT-команды и позволяет масштабировать систему безопасности без закупки дополнительного оборудования.


On-Prem NGFW подходит организациям, которым необходим максимальный контроль над данными, глубокая интеграция с внутренними системами и соответствие строгим требованиям безопасности. Локальное внедрение особенно актуально для крупных предприятий, промышленных объектов и организаций с критически важной инфраструктурой.

Можно ли внедрить NGFW без остановки сервисов?
+ -

Да.


Внедрение выполняется поэтапно, что позволяет минимизировать влияние на работу бизнес-сервисов.

Сколько стоит внедрение NGFW?
+ -

Стоимость зависит от формата поставки, количества пользователей, объема трафика, требований к отказоустойчивости и уровня сопровождения.

Получить бесплатную консультацию
Заполните форму, и наши менеджеры свяжутся с вами в ближайшее время
Спасибо, что оставили заявку.
Наши менеджеры свяжутся с вами в течение рабочего дня с 9 до 18 часов.

Наши партнеры — ведущие технологические компании

Все партнеры
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner
partner

Блог компании

Все новости
DION. Первый месяц бесплатно
DION помогает командам оставаться на связи в любой период: стабильные видеовстречи, до 10 000 участников в конференции, чаты, звонки и трансляции.
13.10.2026
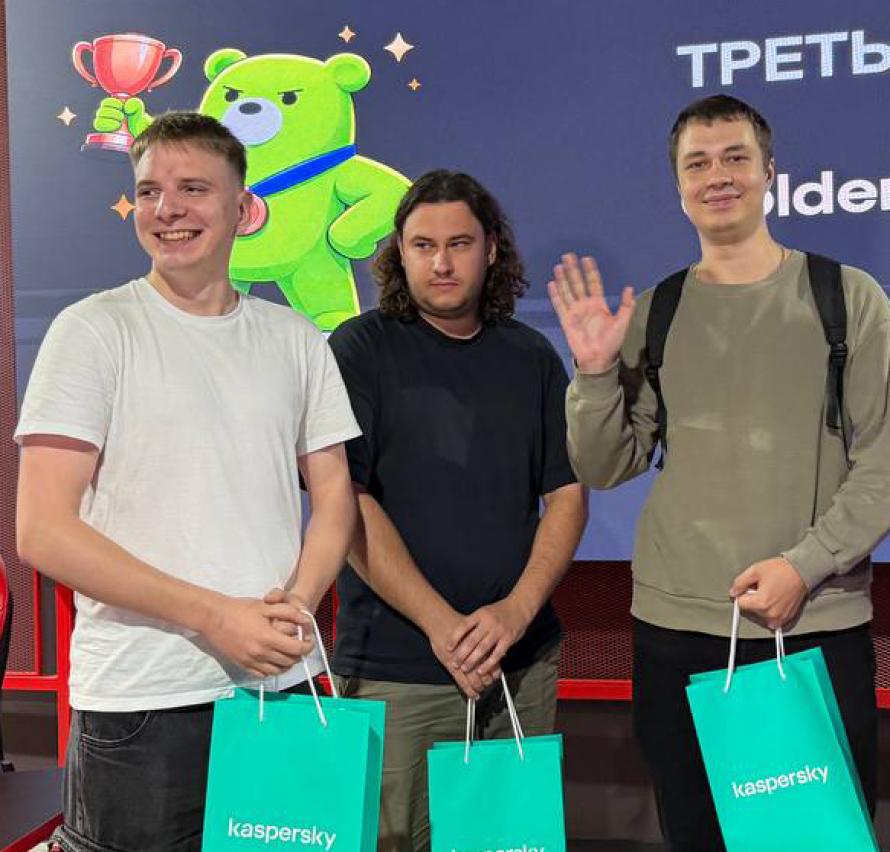
Команда ЦКБ iqData заняла 3 место на Kaspersky CTF 2026
Участникам предстояло расследовать кибератаки на реалистичных сценариях: анализировать индикаторы компрометации, работать с Threat Intelligence, восстанавливать цепочки действий злоумышленников.
22.09.2026
От роботов до цифровых двойников
17 сентября iqData совместно с партнерами провела конференцию для предприятий промышленности.
18.09.2026
Как воспользоваться налоговыми льготами на роботизацию
В материале разбираем, как предприятие может воспользоваться налоговыми льготами на роботизацию.
04.09.2026
Роботизация без потерь
Какие процессы стоит роботизировать в первую очередь, где технологии могут оказаться слишком дорогими и почему начинать нужно с экономики проекта разбирались с руководителем отдела цифровых технологий и роботизации iqData Олегом Елистратовым.
01.09.2026
Top 10 самых опасных уязвимостей веб-приложений
OWASP (Open Worldwide Application Security Project) опубликовала обновленную версию OWASP Top 10:2025. Это один из наиболее авторитетных мировых стандартов в области безопасности веб-приложений.
28.07.2026